现象
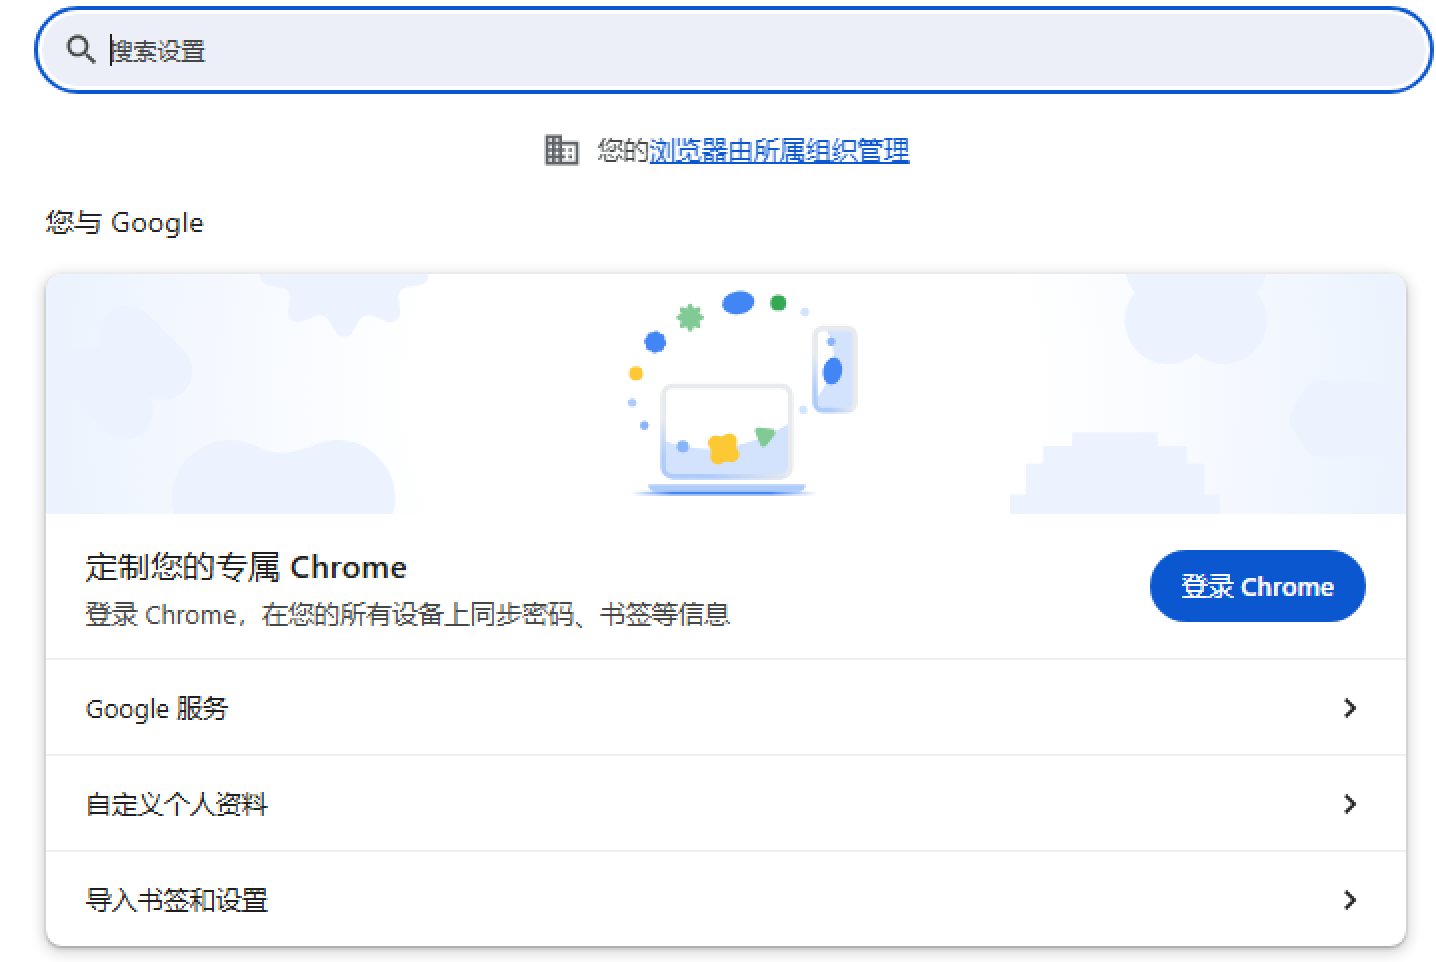
个人 Mac 上的 Google Chrome 菜单里出现「您的浏览器由所属组织管理」横幅。这台机器从未加入过任何企业 MDM,纯个人使用。
先搞清楚:这个提示意味着什么
Chrome 显示这个横幅,唯一的原因是:浏览器加载到了一条及以上”托管策略”(Managed Policy)。策略不是用户设置的偏好,是”管理员”下发的强制配置,用户在设置界面里改不了、关不掉。Chrome 认为有必要提醒你:有东西在替你做主。
所以排查目标非常明确:找出是谁、往哪里、写了什么策略。
第一步:让 Chrome 自己交代策略来源
地址栏打开 chrome://policy,找到策略条目点开,看三个字段:
| 字段 | 本例的值 | 含义 |
|---|---|---|
| 来源 | 平台 | 来自本地系统文件 / CFPreferences(若是”云端”= CBCM 云管理,需走取消注册流程;”扩展程序”= 某扩展在设策略) |
| 适用对象 | 本机 | 机器级策略 |
| 级别 | 强制 | 用户不可覆盖 |
本例中这条策略是:
1 | LocalNetworkAccessAllowedForUrls = [ |
(文中地址已替换为脱敏占位符,实际是几个单位业务站的域名和 IP。)
含义:这 4 个网站访问本地网络(localhost 服务 + 局域网设备)时免弹窗直接放行。这类”企业站 + 本地网络白名单”的组合,典型场景是网页控件要和 U 盾 / CA 证书 / 读卡器等本地硬件驱动通信。
第二步:定位本地策略文件
macOS 上 Chrome 读取托管策略的本地位置清单(按常见程度排序):
1 | # 1. MDM / 控件写入的托管偏好(最常见) |
本例命中第 1 项:
1 | -rw-r--r-- 1 root wheel 385 Sep 8 08:42 /Library/Managed Preferences/com.google.Chrome.plist |
写入者是谁? 策略内容(企业站白名单)+ 文件时间(工作日上午)指向办公场景。检查常驻服务:
1 | launchctl list | grep -i sangfor |
输出一整套深信服(sangfor)全家桶:aTrustDaemon、EasyConnect、CSMonitor、EasyMonitor…… 定性完成:
深信服 EasyConnect / aTrust 企业 VPN 客户端,在连接公司 VPN 访问内网业务系统时,按管理员配置把浏览器管控策略写进了系统。同时期系统里出现的
utun5 (10.0.x.x)VPN 虚拟网卡也是它。
这不是恶意软件,是企业 IT 的管控手段,但写在个人设备上、且用户不知情——要不要留,自己定。
第三步:删除(第一个坑在这里)
删除命令:
1 | sudo rm "/Library/Managed Preferences/com.google.Chrome.plist" |
然后完全退出 Chrome(Cmd+Q,点窗口红叉不算退出)再重开。
到这里,横幅和策略理应消失。但本例中 chrome://policy 依然显示这条策略——文件确实没了(ls 确认目录已空)、也没被守护进程写回、Chrome 确实重启过(进程启动时间核对过)。幽灵策略。
第四步:cfprefsd 缓存坑(本案真正的知识点)
macOS 上应用读写偏好设置从不直接碰 plist 文件,全部经过系统守护进程 cfprefsd,它维护着各配置域的内存缓存。
直接 rm 掉 plist 文件,cfprefsd 的缓存不会失效。Chrome 启动时通过 CFPreferences API 问 cfprefsd「有没有这条策略」,cfprefsd 从内存缓存里吐出旧值——这就是幽灵策略的来源。重启 Chrome 没用,因为 cfprefsd 没有重启。
解法:把 cfprefsd 重启,缓存清空。
1 | sudo killall cfprefsd |
安全说明:cfprefsd 是标准系统守护进程,被杀后 launchd 秒级自动拉起,最多让正在写设置的应用重试一次写入。
然后再次 Cmd+Q 重启 Chrome,chrome://policy 点顶部「重新加载政策」→ 策略清空;chrome://management 显示「浏览器不受管理」。收工。
复发处理(一条龙)
如果以后再连公司 VPN / 重装企业控件,策略文件可能被重新写入。删文件 + 清缓存一次做完:
1 | sudo rm -f "/Library/Managed Preferences/com.google.Chrome.plist" && sudo killall cfprefsd |
重启 Chrome 即可。
排查方法论总结
chrome://policy的「来源」字段是第一判据:平台→查本地文件;云端→CBCM 取消注册;扩展→chrome://extensions。- 本地策略位置五连查:Managed Preferences(系统级+用户级)、系统域 Preferences、配置描述文件、云注册目录。
- 文件删了策略还在 = cfprefsd 缓存幽灵:
sudo killall cfprefsd是必做收尾步骤。这个坑适用于一切「直接 rm plist」的偏好清理场景,不止 Chrome。 - “组织管理”不等于中招恶意软件:企业 VPN、安全控件、代理工具、办公套件都可能写托管策略;
chrome://policy看策略内容就能猜到写入者是谁。
附:删掉这条策略的实际影响
本例的策略是给 4 个企业站开本地网络访问白名单。删除后:- 日常浏览零影响
- 再访问那些企业站办事时,若控件需要本地网络,Chrome 会弹窗征求同意,点一次「允许」即可——该授权记在用户配置里,不会触发「组织管理」提示
- 只有重装/升级那类控件时,策略文件才会被写回
环境:macOS 14 (arm64) / Chrome 独立版 / 深信服 EasyConnect + aTrust / 无 MDM